Imagine este escenario: usted llega a la oficina el lunes por la mañana y el servidor está caído, los archivos han desaparecido o le espera un mensaje de secuestro de datos en su pantalla. ¿Podría recuperarse de algo así?
Para un negocio, la pérdida de datos significa pérdida de ingresos, trabajo estancado y clientes preguntándose por qué nadie responde. La buena noticia es que existe una forma sencilla y comprobada de adelantarse a esto: la regla de respaldo 3-2-1, popularizada por el fotógrafo Peter Krogh cuando "la nube" todavía solo significaba clima.
Una forma de fortalecer la estrategia de protección de datos de su negocio es seguir la regla de respaldo 3-2-1. This simple approach helps businesses maintain multiple copies of important data so they have a better chance of recovering when something goes wrong.
¿Qué es la regla de respaldo 3-2-1?
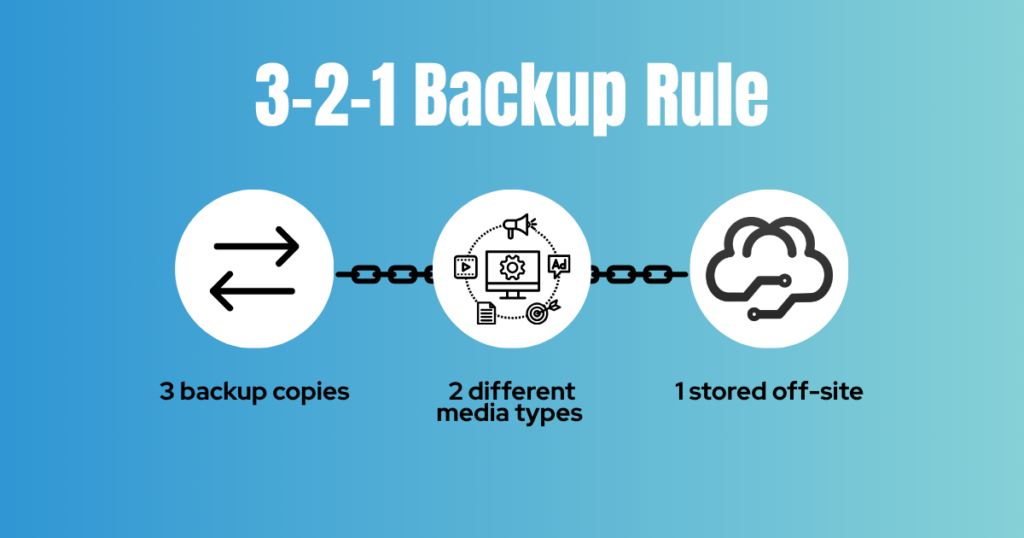
La regla de respaldo 3-2-1 es una estrategia de protección de datos que recomienda mantener tres copias de su información, almacenarlas en dos tipos diferentes de medios de almacenamiento y conservar al menos una copia fuera de sus instalaciones. Así es como funciona:
3 copias de sus datos
Mantenga tres copias de los datos importantes de su negocio: el original y al menos dos respaldos. Su información original podría estar en la computadora de su negocio, en el servidor o en la red. Las copias adicionales le brindan alternativas si el original deja de estar disponible, se daña o se ve comprometido.
Por ejemplo, si un empleado elimina accidentalmente un archivo importante de un cliente, es posible que usted pueda restaurarlo desde un respaldo en lugar de crearlo desde cero.
2 tipos diferentes de almacenamiento
Guarde sus datos en dos dispositivos o tipos de medios de almacenamiento diferentes.
Estos pueden incluir un servidor físico en sus instalaciones, un disco duro externo, un dispositivo de almacenamiento conectado en red (NAS) o almacenamiento en la nube. El uso de diferentes tipos de almacenamiento puede ayudar a reducir el riesgo de que la falla de un solo dispositivo afecte a todas las copias.
Sin embargo, simplemente tener múltiples copias no es suficiente. Si todos sus respaldos están conectados a la misma red y un ciberataque compromete esa red, esos respaldos también podrían estar en riesgo.
1 copia fuera de las instalaciones
Mantenga al menos un respaldo en una ubicación física separada de los datos principales de su negocio. Los respaldos en la nube son una forma común de lograr esto, aunque un respaldo seguro almacenado en otra ubicación física también puede funcionar.
Una copia fuera de sus instalaciones puede ayudar a proteger su negocio si un evento local (como un incendio, una inundación, un robo u otro desastre) daña su equipo y sus respaldos locales al mismo tiempo. El objetivo es que, si se pierde una copia de sus datos, usted tenga otras copias disponibles para ayudarle a recuperarse. The goal is that if one copy of your data is lost, you have other copies available to help you recover.
¿Por qué es importante la regla de respaldo 3-2-1 para los negocios?
Los negocios funcionan con la misma tecnología para todo: registros de clientes, finanzas, programación de citas, inventario y correo electrónico. Cuando esos datos desaparecen, no es solo un problema de TI. Los empleados no pueden trabajar, los clientes esperan y la recuperación consume un tiempo que usted no tiene.
La regla 3-2-1 lo protege de las amenazas habituales: eliminación accidental, fallas de hardware, ransomware y desastres locales. Pero los respaldos son solo una parte de su estrategia de ciberseguridad. Los controles de acceso, el monitoreo, la capacitación de los empleados y un plan de recuperación probado también son fundamentales.
Tres aspectos a considerar más allá de la regla 3-2-1
La regla de respaldo 3-2-1 proporciona un excelente punto de partida, pero una estrategia de respaldo completa implica más que solo hacer copias de sus datos.
1. Cifrar sus respaldos
Los respaldos contienen la misma información confidencial que sus archivos originales, lo que significa que también necesitan protección.
El cifrado ayuda a que los datos respaldados sean ilegibles para personas no autorizadas que no cuenten con la clave de descifrado adecuada. Esto es especialmente importante cuando los respaldos contienen información de clientes, registros de empleados, datos financieros u otra información comercial confidencial.
Pregunte a su proveedor de TI cómo se cifran sus respaldos, cómo se protegen las claves de cifrado y quién puede acceder o restaurar los datos.
2. Establecer políticas adecuadas de retención de datos
¿Cuánto tiempo debería su negocio conservar sus respaldos? La respuesta depende de sus necesidades operativas, los requisitos de su industria y las leyes o regulaciones aplicables.
Algunos negocios pueden necesitar retener ciertos registros durante varios años. Por ejemplo, los negocios sujetos a los requisitos de HIPAA deben seguir las reglas aplicables para proteger la información de salud protegida electrónicamente y mantener la documentación requerida. Los períodos de retención específicos dependen del tipo de registro y del requisito aplicable; HIPAA no establece un período de retención de respaldos universal para todos los negocios.
Su negocio debe establecer una política de retención que defina cuánto tiempo se conservan los diferentes tipos de datos, cuándo caducan los respaldos más antiguos y cómo se eliminan de forma segura los datos cuando ya no se necesitan.
Una solución de respaldo administrado puede ofrecer períodos de retención configurables para ayudar a los negocios a alinear sus prácticas de respaldo con sus necesidades y requisitos. Asegúrese de confirmar que su solución y políticas específicas cumplan con las obligaciones de cumplimiento aplicables.
3. Probar sus respaldos y su proceso de recuperación
Un respaldo exitoso solo es útil si usted puede restaurar los datos cuando los necesita.
Pruebe periódicamente sus respaldos para confirmar que los archivos se pueden recuperar y que su proceso de recuperación funciona como se espera. Considere cuánto tiempo tomaría restaurar los sistemas críticos y cuántos datos recientes su negocio podría permitirse perder.
Dos conceptos útiles para discutir con su proveedor de TI son:
- Objetivo de tiempo de recuperación (RTO): Qué tan rápido necesita su negocio que se restauren los sistemas y los datos después de una interrupción.
- Objetivo de punto de recuperación (RPO): Cuántos datos recientes su negocio puede permitirse perder, medido en tiempo.
Las pruebas ayudan a descubrir problemas antes de una emergencia real, cuando hay mucho más en juego.
El rol del respaldo administrado
Conocer la regla 3-2-1 es la parte fácil. Ejecutarla es el verdadero trabajo: programar respaldos, mantener copias aisladas del resto de su red, cifrar todo, probar restauraciones y detectar ese proceso que falló silenciosamente a las 2 a.m.
Ahí es donde entra en juego el respaldo administrado de ALLO Business. Nuestro equipo se encarga de la configuración, el monitoreo y las pruebas de recuperación, para que su plan 3-2-1 sea una realidad en lugar de quedarse en una lista de tareas pendientes. Y como somos un proveedor local, usted cuenta con un equipo local al que realmente puede llamar.
¿La estrategia de respaldo de su negocio está lista para lo imprevisto?
Un plan de respaldo no debería ser algo en lo que piensa solo después de que se pierden los datos. Cifre sus respaldos, establezca una política de retención y pruebe su proceso de recuperación; así sabrá dónde está parado antes de necesitarlo.
¿No está seguro de si sus respaldos resistirían en su peor día? Averigüémoslo antes de que tenga que hacerlo. Hable con ALLO Business sobre el respaldo administrado; analizaremos lo que tiene hoy, señalaremos las áreas de mejora y trazaremos un plan a su medida.
Solicitar una consulta gratuita.
Preguntas frecuentes sobre la regla de respaldo 3-2-1
¿Qué es la regla de respaldo 3-2-1?
La regla de respaldo 3-2-1 recomienda mantener tres copias de sus datos, almacenarlas en dos tipos diferentes de medios de almacenamiento y conservar al menos una copia fuera de las instalaciones. Este enfoque ayuda a reducir el riesgo de perder todos sus datos en un solo incidente.
¿El almacenamiento en la nube es suficiente para seguir la regla de respaldo 3-2-1?
El almacenamiento en la nube puede ayudar a cumplir con el requisito de respaldo fuera de las instalaciones, pero simplemente guardar archivos en la nube no crea automáticamente una estrategia de respaldo completa. Los negocios deben considerar copias de respaldo independientes, controles de acceso, cifrado, políticas de retención y pruebas de recuperación.
¿Con qué frecuencia debería un negocio respaldar sus datos?
La frecuencia ideal depende de la frecuencia con la que cambian sus datos y de la cantidad de información que su negocio puede permitirse perder. Los negocios que actualizan registros importantes a lo largo del día pueden necesitar respaldos más frecuentes que aquellos con cambios menos frecuentes. Su programa de respaldo debe alinearse con su objetivo de punto de recuperación.
¿Cuánto tiempo debe conservar un negocio sus respaldos?
No existe un período de retención único que funcione para todos los negocios. El plazo adecuado depende de las necesidades del negocio, el almacenamiento disponible, los requisitos de recuperación y las obligaciones legales o reglamentarias aplicables. Los negocios deben documentar sus políticas de retención y revisarlas periódicamente.
¿Pueden los respaldos proteger a mi negocio del ransomware?
Los respaldos pueden ayudar a su negocio a recuperarse del ransomware (secuestro de datos), pero solo si quedan copias utilizables disponibles y si estas no han sido comprometidas o cifradas por el ataque. El acceso restringido, los respaldos aislados o inmutables, el cifrado y las pruebas periódicas de recuperación pueden ayudar a fortalecer sus defensas.
¿Cuál es la diferencia entre el respaldo de datos y la recuperación ante desastres?
El respaldo de datos consiste en crear copias de la información para que pueda restaurarse si se pierde o se daña. La recuperación ante desastres es el proceso más amplio de restaurar sistemas, aplicaciones y operaciones comerciales después de una interrupción importante. Los respaldos son una parte importante de un plan de recuperación ante desastres, pero no son el plan completo.